計算機應用技術專業《動態網站開發》課程思政課堂教學設計
發布日期:2021-11-13
false高職(1):
| 課程名稱 |
動態網站開發 |
授課對象 |
計算機應用技術專業 |
||
| 授課內容 | 開發網站后臺之登錄驗證模塊 |
課時 |
2.00 |
||
| 課程類型 | A.思想政治理論課;B.通識課;C.專業課;√D.實踐課; | ||||
| 教學目標 | 知識目標
1.了解網站后臺登錄驗證原理;
2.鞏固mysql_connect( )、mysql_select_db( )、mysql_query()、mysql_fetch_array()、mysql_num_rows()、isset( )、require_once()、trim等函數的應用;
3.鞏固超全局變量$_POST和$_GET的用法;
4.鞏固session 的應用;
5.了解驗證碼的應用原理。
能力目標
能夠設計網站后臺登錄頁面,并編寫js函數對用戶名、密碼和驗證碼進行非空驗證;
學會在登錄驗證模塊中引入驗證碼;
能夠編寫登錄驗證的PHP代碼文件;
能夠編寫用于驗證用戶身份的session文件;
具有系統測試能力。
素質目標
培養嚴謹的思維能力、敏銳的網站安全意識和團隊合作精神。
培養良好的代碼編寫習慣和抗壓能力。 |
||||
| 課程思政 | 融入知識點 | 教學重難點分析 教學重點
教學難點 1、登錄驗證(login_check.php)和合法性驗證文件(session.php)的配套使用; 2、后臺系統所有配置相關的頁面對Session機制的引入。 |
|||
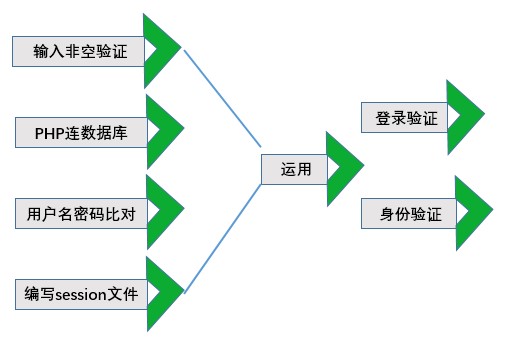
| 融入方式 | 在整體教學設計中明確教學目標: 達到運用mysql_connect( )、mysql_select_db( )、mysql_query()、mysql_fetch_array()、mysql_num_rows()、isset( )、require_once()、trim等函數解決PHP連數據庫后驗證用戶輸入的用戶名密碼是否正確的知識與能力的目標; 達到面對用戶未登錄直接輸入后臺設置子頁面網址如何判斷的解決過程與方法的目標; 達到具有嚴謹的思維能力、敏銳的網站安全意識的態度目標。 其次,“思政元素”融入的自然性、深度、內容是否合理也是至關重要的,若融入的素材與知識點不是很融洽,便會背道而馳,起到反作用而毀壞整個教學的效果。所以,在解決教學重難點的關鍵點上,先用已學知識作為解決問題的基礎路線,初步分析登錄驗證的方法。
通過觀察發現,結果與實際需要還有距離,讓學生從實際出發的本心解決問題,思考用什么樣的方法解決后臺已登錄,各個子頁面不再提示“登錄”、后臺未登錄,輸入各個子頁面網址需要提示用戶“登錄”的問題,拋出“session”這個概念。進行修改和代碼的優化,查看結果,發現問題,保持嚴謹的求學態度不斷的進行糾偏。 最后,通過分析結果,得到解決用戶登錄驗證和身份驗證的方法后,體會如何確保登錄流程的嚴謹性與網站的安全性,敦促同學們多思考,多總結,培養嚴謹的邏輯思維能力。 |
||||
| 思政元素 | 求真務實 安全意識 嚴謹細致 學習興趣 嚴謹 解決問題能力 自主學習 思維能力 實踐性 分析問題能力 安全性 規范 團隊合作精神 發現問題能力 抗壓能力 嚴謹性 計算機思維能力 代碼編寫習慣 | ||||
| 思政資源 | |||||
| 思政案例 | |||||
| 教學實施 | |||||
| 教學引入 | |||||
| 教學展開 | |||||
| 教學總結 | |||||
| 目標達成檢測 | |||||
| 教學反思 | |||||